لا تنتج مخاطر الأجهزة الطرفية عادة عن نقطة ضعف واحدة. قد يكون جهاز الموظف محدثاً بالكامل، لكنه يشغّل برنامجاً غير معتمد. وقد يحتوي جهاز آخر على حماية من البرمجيات الضارة، لكنه يسمح بنقل الملفات إلى وحدات USB دون ضوابط مناسبة. كما قد تعمل أجهزة الموظفين عن بعد خارج شبكة المؤسسة لفترات طويلة مع احتوائها على معلومات حساسة.
لهذا السبب يجب تصميم حماية الأجهزة الطرفية كمنظومة من الضوابط التي تعالج أنواعاً مختلفة من المخاطر، وليس كقرار لشراء منتج واحد. البداية الصحيحة هي تحديد المخاطر التي تحتاج المؤسسة إلى تقليلها، ثم اختيار الضابط المناسب لكل خطر.
ما المقصود بالحماية متعددة الطبقات للأجهزة الطرفية؟
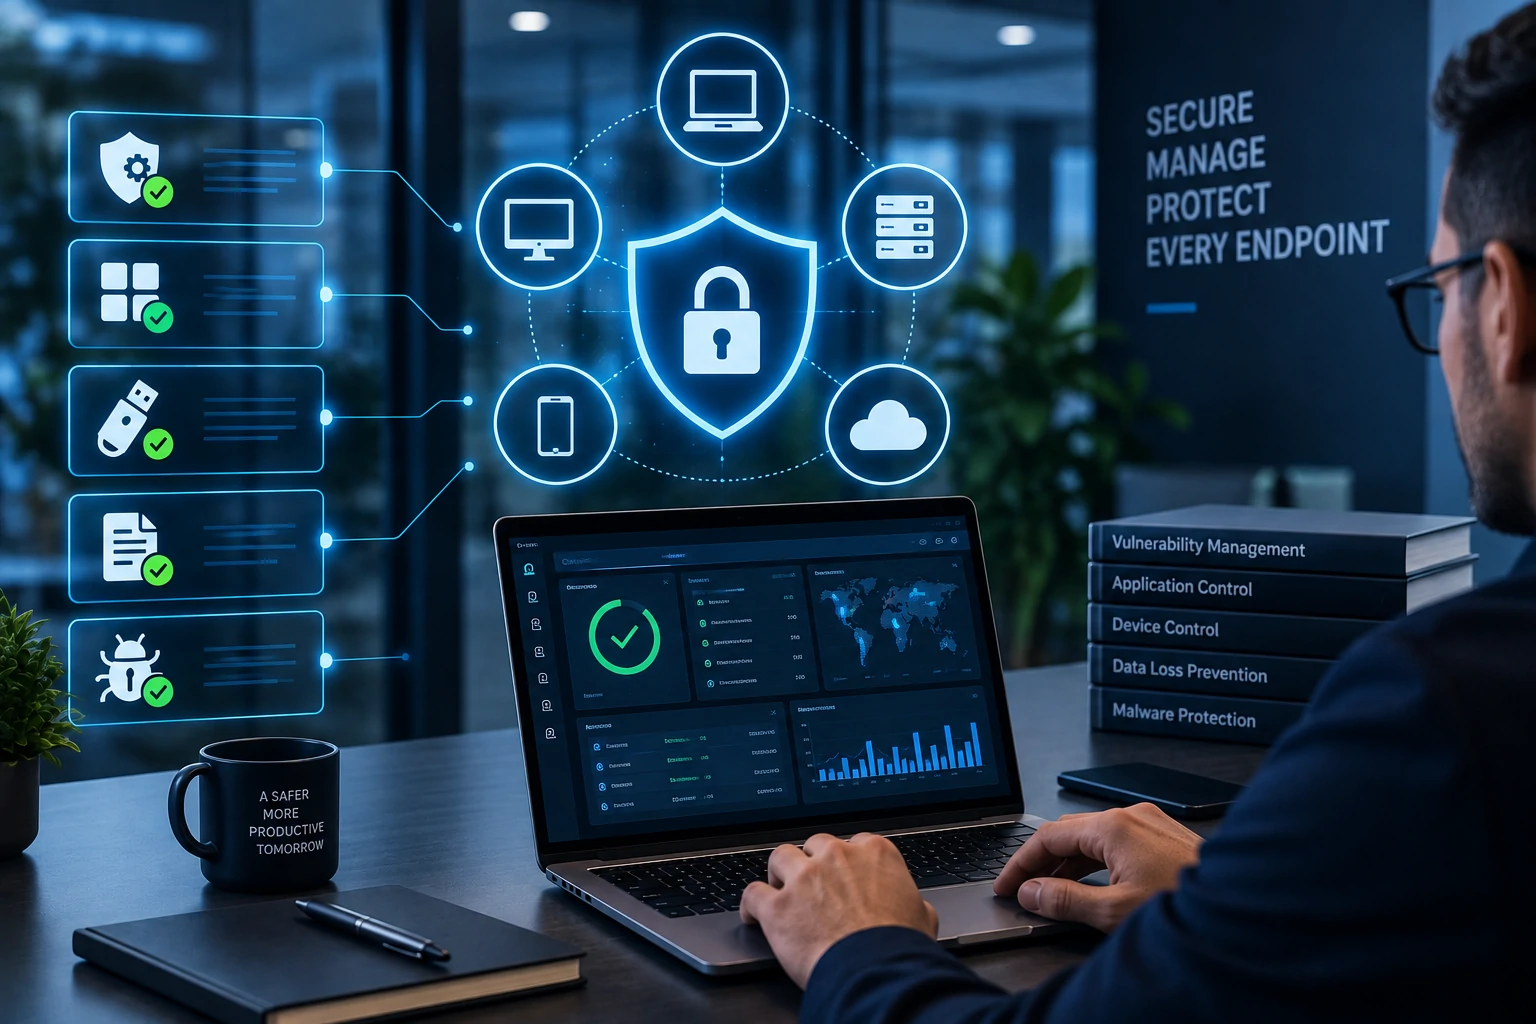
تعتمد الحماية متعددة الطبقات على الجمع بين ضوابط متكاملة لمعالجة الثغرات والتصحيحات والتطبيقات والأجهزة الطرفية وحركة البيانات والبرمجيات الضارة وإعدادات الأمان.
ولا يعني ذلك أن كل مؤسسة تحتاج إلى جميع المنتجات. يجب أن يكون لكل أداة سبب واضح مرتبط بمشكلة أمنية محددة.
يركز ManageEngine Vulnerability Manager Plus على اكتشاف الثغرات وتقييمها وترتيب أولوياتها ومعالجتها عبر الأجهزة والأنظمة المدعومة. وتشمل إمكاناته تقييم الثغرات وإدارة التصحيحات وإعدادات الأمان والتدقيق على البرامج عالية الخطورة وغيرها من أدوات المعالجة.
وعندما تحتاج المؤسسة إلى ضوابط إضافية، توجد حلول أخرى من ManageEngine لمعالجة مخاطر مختلفة مثل تشغيل التطبيقات غير المعتمدة، واستخدام الأجهزة الطرفية، وتسرب البيانات، والبرمجيات الضارة.
لماذا لا تكفي إدارة التصحيحات وحدها؟
إدارة التصحيحات عنصر أساسي، لكنها لا تغطي جميع مخاطر الأجهزة الطرفية.
قد يكون نظام التشغيل محدثاً، بينما يقوم المستخدم بتشغيل أداة وصول عن بعد غير مصرح بها. وقد يتم نقل ملف مالي حساس إلى وحدة تخزين قابلة للإزالة، أو رفع بيانات إلى خدمة ويب غير معتمدة، أو تشغيل عملية ضارة من خلال مكون موثوق داخل النظام.
هذه السيناريوهات لا تعني أن التصحيحات غير مهمة. بل توضح أن التصحيح يعالج نوعاً واحداً من المخاطر ويجب أن يعمل مع ضوابط أخرى تتعلق بالتطبيقات والبيانات والأجهزة والبرمجيات الضارة.
مثال عملي على بيئة أجهزة طرفية
لنفترض أن مؤسسة تدير 500 جهاز موزع بين المكتب الرئيسي والفروع والموظفين العاملين عن بعد.
يحتوي أحد أجهزة قسم المالية على إضافة متصفح قديمة وعدد من تحديثات تطبيقات الجهات الخارجية المفقودة. ويوجد على جهاز آخر برنامج وصول عن بعد غير معتمد. ويحتاج فريق العمليات أحياناً إلى استخدام وحدات USB لنقل ملفات ميدانية، بينما تتعامل الإدارة المالية مع ملفات تحتوي على معلومات حساسة.
لا يستطيع ضابط أمني واحد معالجة جميع هذه الحالات.
- يلزم تقييم الثغرات لمعرفة التحديثات والإعدادات غير الآمنة.
- قد تكون هناك حاجة إلى التحكم في التطبيقات لمنع تشغيل البرامج غير المعتمدة.
- قد تحتاج المؤسسة إلى سياسات لإدارة الأجهزة الطرفية وعمليات نقل الملفات.
- تحتاج المعلومات الحساسة إلى ضوابط لمنع التسرب عبر القنوات المختلفة.
- يجب اكتشاف السلوكيات الضارة والاستجابة إليها على الأجهزة المصابة.
ولهذا يجب أن تبدأ بنية حماية الأجهزة الطرفية برسم المخاطر، وليس باختيار المنتج أولاً.
توصية من Tech Wave: صنّف الأجهزة إلى مجموعات قبل تطبيق السياسات. أجهزة الموظفين وأجهزة المطورين وخوادم الإنتاج والأجهزة المستخدمة في بيئات العمل المرنة قد تحتاج إلى مستويات مختلفة من التحكم. سياسة واحدة شديدة الصرامة للجميع قد تعطل أعمالاً مشروعة، بينما سياسة متساهلة للجميع قد تترك ثغرات يمكن تجنبها.
سير عمل عملي لتقوية حماية الأجهزة الطرفية
- الجرد: تحديد الأجهزة وأنظمة التشغيل والتطبيقات والمستخدمين والأدوار.
- التقييم: فحص الثغرات والتصحيحات المفقودة والإعدادات غير الآمنة والبرامج عالية الخطورة.
- تحديد الأولوية: ترتيب المعالجة وفق الخطورة وقابلية الاستغلال وأهمية الجهاز للأعمال.
- التصحيح والتقوية: تطبيق التحديثات وإصلاح إعدادات الأمان وفق عملية خاضعة للرقابة.
- التحكم في التطبيقات: تحديد التطبيقات المسموح بها والمرفوضة والاستثناءات.
- التحكم في الأجهزة الطرفية: وضع قواعد لاستخدام USB وغيرها من الأجهزة المدعومة.
- حماية البيانات: تحديد المعلومات الحساسة ووضع ضوابط لحركتها واستخدامها.
- اكتشاف البرمجيات الضارة: مراقبة السلوكيات المشبوهة والاستجابة للحوادث على الأجهزة.
- مراجعة الاستثناءات: متابعة عمليات المعالجة الفاشلة والصلاحيات المؤقتة وتجاوزات السياسات.
- القياس: مراجعة الثغرات المتبقية والاستثناءات وفعالية السياسات بصورة دورية.
ما حل ManageEngine المناسب لكل نوع من المخاطر؟
| نوع الخطر | الحل المناسب | الاستخدام الرئيسي |
|---|---|---|
| الثغرات والإعدادات غير الآمنة | Vulnerability Manager Plus | التقييم وترتيب الأولويات والتصحيح والمعالجة |
| التطبيقات غير المعتمدة | Application Control Plus | قوائم السماح والحظر والتحكم في تشغيل التطبيقات |
| استخدام USB والأجهزة الطرفية | Device Control Plus | التحكم في الأجهزة وعمليات نقل الملفات |
| تسرب المعلومات الحساسة | Endpoint DLP Plus | اكتشاف البيانات وتصنيفها والتحكم في حركتها |
| البرمجيات الضارة واختراق الجهاز | Malware Protection Plus | الاكتشاف والاحتواء والمعالجة والتحقيق |
هذه الحلول تعالج مخاطر مترابطة، لكنها ليست متطابقة ولا يجب إضافتها جميعاً بصورة تلقائية. يحدد مستوى المخاطر وطبيعة العمل الحلول المطلوبة.
لماذا يجب الاهتمام بتطبيقات الجهات الخارجية؟
لا تتوقف إدارة ثغرات الأجهزة الطرفية عند Windows أو macOS أو Linux. المتصفحات وبرامج الإنتاجية وأدوات التواصل وبرامج التطوير وتطبيقات الأعمال قد تحتوي أيضاً على ثغرات أو إصدارات قديمة.
يتضمن Vulnerability Manager Plus إمكانات لفحص ومعالجة الثغرات والتصحيحات في تطبيقات الجهات الخارجية المدعومة. لذلك يجب أن تنظر استراتيجية التصحيح إلى بيئة البرامج كاملة وليس إلى حالة تحديث نظام التشغيل فقط.
متى تحتاج المؤسسة إلى Application Control Plus؟
يصبح Application Control Plus مهماً عندما تحتاج المؤسسة إلى التحكم في التطبيقات التي يسمح بتشغيلها على الأجهزة المُدارة.
يمكن استخدام قوائم السماح لتشغيل البرامج المعتمدة، وقوائم الحظر لمنع تطبيقات محددة. كما توفر ManageEngine أوضاعاً للمراجعة تساعد المسؤولين على فهم سلوك التطبيقات قبل فرض سياسة أكثر صرامة.
هذه المرحلة مهمة لأن الانتقال مباشرة إلى سياسة حظر شديدة قد يؤدي إلى إيقاف تطبيق مشروع لم يكن فريق تقنية المعلومات يعرف أنه ضروري.
على سبيل المثال، قد تستخدم الإدارة المالية أداة تقارير متخصصة لا تحتاج إليها بقية الأقسام. إذا تم تطبيق قائمة موحدة على الجميع دون جرد مسبق، فقد يتم تعطيل الأداة في وقت حساس.
توصي Tech Wave بإجراء مرحلة جرد ومراجعة قبل تطبيق سياسة التحكم الكامل. أنشئ السياسات على مستوى الأقسام أو مجموعات الأجهزة، وراقب التأثير المحتمل، ثم انتقل إلى التنفيذ بعد مراجعة الاستثناءات المشروعة.
متى يصبح Device Control Plus مناسباً؟
يعالج Device Control Plus المخاطر المتعلقة بوحدات التخزين القابلة للإزالة والأجهزة الطرفية.
يمكن وضع سياسات تحدد من يستطيع استخدام الأجهزة المدعومة، وما نوع الوصول المسموح به، وما الملفات التي يمكن نقلها. كما يمكن استخدام الوصول المؤقت عندما يحتاج المستخدم إلى جهاز محظور لأداء مهمة محددة.
الحظر الكامل لكل وحدات USB قد يبدو خياراً آمناً، لكنه قد لا يناسب فرقاً ميدانية أو تشغيلية تحتاج إلى نقل ملفات بصورة مشروعة.
لذلك يجب تحديد المستخدمين الذين يحتاجون إلى هذه الأجهزة، والأجهزة الموثوقة، ونوع البيانات التي يسمح بنقلها، وما إذا كان الوصول المؤقت أفضل من الإذن الدائم.
متى تحتاج المؤسسة إلى Endpoint DLP Plus؟
التحكم في الأجهزة يهتم بالقناة المستخدمة لنقل البيانات، بينما تركز منع تسرب البيانات على المحتوى الحساس نفسه.
يساعد Endpoint DLP Plus على اكتشاف المعلومات الحساسة وتصنيفها ووضع سياسات تتحكم في كيفية استخدامها أو نقلها عبر القنوات الطرفية المدعومة.
يصبح هذا مهماً عندما تتعامل المؤسسة مع بيانات مالية أو معلومات عملاء أو ملفات موظفين أو محتوى تجاري سري.
لكن تطبيق DLP يجب ألا يبدأ بالحظر. البداية الأفضل هي تحديد نوع البيانات الحساسة ومكان وجودها والأشخاص المصرح لهم باستخدامها والمسارات التي تمثل مخاطر حقيقية.
هل تعني حماية أقوى فرض قيود أكثر؟
ليس بالضرورة. جودة الحماية لا تقاس بعدد الأشياء المحظورة، بل بقدرة السياسات على تقليل المخاطر مع استمرار المستخدمين في أداء أعمالهم المشروعة.
منع جميع البرامج ووحدات USB وعمليات نقل الملفات قد يسبب مشكلات تشغيلية كبيرة. وفي المقابل، السماح بكل شيء يترك مخاطر غير ضرورية.
النهج الأفضل هو استخدام سياسات مختلفة وفق نوع الجهاز والدور وحساسية المعلومات.
أخطاء شائعة في حماية الأجهزة الطرفية
معاملة جميع الأجهزة بالطريقة نفسها
تختلف احتياجات خادم الإنتاج عن جهاز موظف في المالية أو جهاز مطور. يجب أن تعكس السياسات طبيعة الاستخدام وتأثير التغيير.
التركيز على تحديث نظام التشغيل فقط
يجب أن تشمل إدارة الثغرات المتصفحات وبرامج الإنتاجية وتطبيقات التواصل وغيرها من تطبيقات الجهات الخارجية المدعومة.
تطبيق قوائم السماح قبل مرحلة المراجعة
يجب معرفة التطبيقات المستخدمة فعلياً قبل منع كل ما هو خارج القائمة.
حظر كل الأجهزة القابلة للإزالة دون فهم الاحتياج
قد تحتاج بعض الإدارات إلى استخدام وحدات تخزين بصورة مشروعة. يمكن أن تكون السياسات المؤقتة أو الأجهزة الموثوقة خياراً أفضل.
تطبيق DLP قبل تصنيف البيانات
يجب أن تعتمد سياسات حماية البيانات على فهم واضح للمعلومات الحساسة والعمليات التي تحتاج إلى استخدامها.
اكتشاف الأحداث الأمنية دون وجود مسار استجابة
اكتشاف البرمجيات الضارة لا يكفي إذا لم يكن معروفاً من سيحقق في الحدث، وكيف سيتم عزل الجهاز، ومتى يمكن إعادته إلى الاستخدام الطبيعي.
ما دور Malware Protection Plus؟
يركز Malware Protection Plus على اكتشاف السلوك الضار والاستجابة له على الأجهزة الطرفية.
تتضمن إمكانات ManageEngine الكشف القائم على السلوك وعزل الأجهزة وإنهاء العمليات الضارة وحجر الملفات ودعم الاستعادة والتحقيق في تسلسل الهجوم ضمن السيناريوهات المدعومة.
وهنا يظهر الفرق بينه وبين Vulnerability Manager Plus. إدارة الثغرات تهدف إلى تقليل نقاط الضعف قبل استغلالها، بينما حماية البرمجيات الضارة تعالج النشاط المشبوه أو الضار الذي يحدث على الجهاز.
متى تحتاج المؤسسة إلى إدارة أوسع للأجهزة الطرفية؟
إذا كانت المتطلبات تشمل إدارة البرامج والإعدادات والأصول والدعم عن بعد ودورة حياة الأجهزة، وليس الأمن فقط، فقد يكون من المناسب تقييم ManageEngine Desktop Central المعروف حالياً باسم Endpoint Central.
أما إذا كانت الحاجة الأساسية هي إدارة التصحيحات دون نطاق إدارة الثغرات الأوسع، فقد يكون Patch Manager Plus أكثر تركيزاً على هذا الاستخدام.
لذلك يعتمد الاختيار على المشكلة الأساسية: إدارة الأجهزة، أو معالجة الثغرات، أو التحكم في التطبيقات، أو منع تسرب البيانات، أو إدارة الأجهزة الطرفية، أو الاستجابة للبرمجيات الضارة.
دراسة حالة تقنية ذات صلة من Tech Wave
تقدم دراسة حالة IT Pillars سياقاً مناسباً للمؤسسات التي تريد التعرف على خبرة Tech Wave في العمل مع شركات تقنية. تعمل IT Pillars في سوق حلول تقنية المعلومات للمؤسسات، وقد دعمتها Tech Wave في تطوير حضورها الرقمي من خلال خدمات تشمل تطوير المواقع والتصميم ووسائل التواصل وتحسين الظهور في البحث.
لا تمثل هذه الدراسة مشروعاً لتنفيذ حلول ManageEngine الخاصة بحماية الأجهزة الطرفية. لكنها توضح جانباً من خبرة Tech Wave في العمل مع شركة متخصصة في قطاع التقنية. ويمكن أيضاً استعراض دراسات الحالة لدى Tech Wave.
كيف تدعم Tech Wave مشاريع حماية الأجهزة الطرفية؟
يمكن لـ Tech Wave دعم المؤسسات في تقييم مخاطر الأجهزة الطرفية، وتحليل المتطلبات، والاستشارة التقنية، والتخطيط والتنفيذ، وتصميم السياسات، وإعداد المجموعات التجريبية، ومراجعة التطبيقات، ووضع خطة لمعالجة الثغرات، وتصميم سياسات حماية البيانات، والاختبار، وتدريب المسؤولين، وتقديم الدعم التقني.
يجب أن يبدأ المشروع بالمخاطر التي تحتاج المؤسسة إلى معالجتها. بعد ذلك يمكن تحديد حلول ManageEngine المناسبة وتصميم سياسات مختلفة حسب القسم ونوع الجهاز وحساسية البيانات.
ولفهم منظومة ManageEngine بصورة أوسع، يمكن مراجعة دليل Tech Wave إلى ManageEngine وحلول إدارة تقنية المعلومات.
الأسئلة الشائعة
ما المقصود بالحماية متعددة الطبقات للأجهزة الطرفية؟
هي استخدام عدة ضوابط متكاملة، مثل إدارة الثغرات والتحكم في التطبيقات والأجهزة ومنع تسرب البيانات وحماية البرمجيات الضارة، لمعالجة أنواع مختلفة من مخاطر الأجهزة الطرفية.
هل Vulnerability Manager Plus بديل لبرامج مكافحة البرمجيات الضارة؟
لا. يركز Vulnerability Manager Plus على اكتشاف الثغرات وترتيب أولوياتها ومعالجتها وإصلاح الإعدادات غير الآمنة، بينما تركز حماية البرمجيات الضارة على اكتشاف النشاط الضار والاستجابة له.
ما الفرق بين Device Control Plus وEndpoint DLP Plus؟
يركز Device Control Plus على الأجهزة الطرفية وعمليات نقل الملفات، بينما يركز Endpoint DLP Plus على المعلومات الحساسة وكيفية استخدامها ونقلها عبر القنوات المدعومة.
هل تحتاج كل مؤسسة إلى قوائم السماح للتطبيقات؟
ليس بالضرورة. تكون مفيدة عندما تحتاج المؤسسة إلى تحكم أكبر في البرامج التي يسمح بتشغيلها. ويجب إجراء جرد ومراجعة للتطبيقات قبل فرض سياسة صارمة.
لماذا يجب تضمين تطبيقات الجهات الخارجية في إدارة الثغرات؟
تستخدم أجهزة الموظفين برامج متعددة إلى جانب نظام التشغيل. لذلك قد تبقى ثغرات في المتصفحات وبرامج الإنتاجية وأدوات التواصل حتى عندما تكون تحديثات نظام التشغيل مكتملة.
هل يجب تطبيق سياسة أمن واحدة على جميع الأجهزة؟
لا. يجب أن تراعي السياسات وظيفة الجهاز ودور المستخدم وحساسية البيانات والأثر المحتمل لأي تغيير على العمليات.
ابنِ حماية الأجهزة الطرفية حول المخاطر الفعلية
الحماية القوية لا تأتي من تشغيل كل ميزة متاحة. البداية الأفضل هي تحديد المخاطر، ثم اختيار الضوابط التي تعالجها، واختبار السياسات على مجموعات محدودة، ومراجعة الاستثناءات بصورة مستمرة.
تواصل مع Tech Wave لمناقشة كيفية استخدام Vulnerability Manager Plus وحلول ManageEngine المرتبطة به في معالجة الثغرات والتحكم في التطبيقات والأجهزة وحماية البيانات والاستجابة للبرمجيات الضارة داخل بيئة الأجهزة الطرفية.