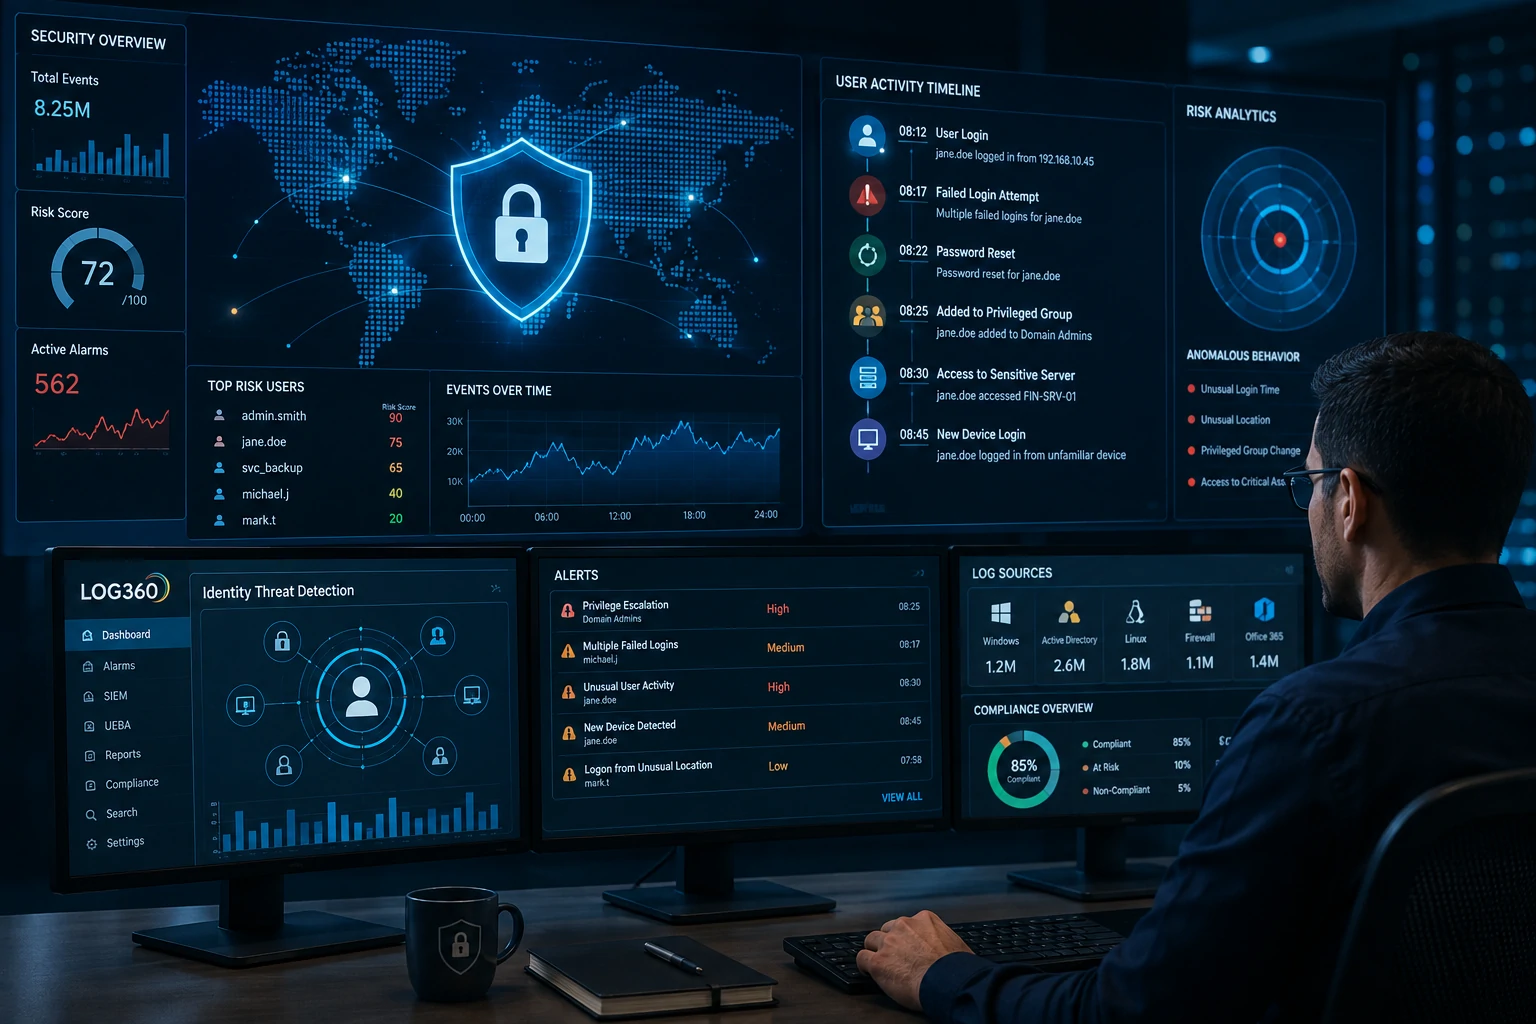
لا تظهر تهديدات الهوية دائماً في شكل حدث أمني واضح. قد تكون عملية تسجيل الدخول مشروعة، وقد يكون تغيير كلمة المرور إجراءً عادياً، وقد تتم إضافة مستخدم إلى مجموعة إدارية بناءً على طلب صحيح. لكن الصورة تتغير عندما تجتمع عدة أحداث في فترة قصيرة، مثل تسجيل دخول غير معتاد يتبعه تغيير في الصلاحيات ثم وصول إلى نظام حساس.
لذلك لا يكفي جمع سجلات الأحداث فقط. تحتاج فرق الأمن إلى سياق يسمح بربط نشاط المستخدم مع Active Directory والأجهزة والخوادم والتطبيقات والبنية التحتية حتى يمكن التمييز بين الإدارة الطبيعية والسلوك الذي يستحق التحقيق.
ما المقصود باكتشاف تهديدات الهوية؟
اكتشاف تهديدات الهوية هو تحليل أنشطة الحسابات والمصادقة والصلاحيات والسلوك المرتبط بالمستخدمين بهدف التعرف على الأنماط غير المعتادة التي قد تشير إلى إساءة استخدام حساب أو اختراق بيانات اعتماد أو تصعيد غير مشروع للصلاحيات.
التحقيق الجيد يجب أن يساعد فريق الأمن على الإجابة عن أسئلة واضحة: هل هذا الدخول طبيعي لهذا المستخدم؟ هل تم تعديل مجموعة إدارية بصورة متوقعة؟ لماذا أصبح حساب غير نشط فعالاً فجأة؟ هل قام مسؤول نظام بسلسلة إجراءات تختلف عن نمطه المعتاد؟ وهل توجد أحداث مرتبطة بالهوية نفسها على أجهزة أو أنظمة أخرى؟
يوفر ManageEngine Log360 إمكانات لتجميع وتحليل البيانات الأمنية، وربط الأحداث، وتحليل سلوك المستخدمين والكيانات، واكتشاف التهديدات، ودعم التحقيقات الأمنية عبر المصادر المدعومة.
لماذا يصعب اكتشاف الهجمات المعتمدة على الهوية؟
لا يحتاج المهاجم دائماً إلى تشغيل برنامج ضار إذا استطاع الحصول على بيانات اعتماد صحيحة. عندما يتم استخدام حساب حقيقي، قد يبدو النشاط في بدايته مشابهاً لسلوك المستخدم المشروع، وهنا يصبح السياق عاملاً أساسياً.
تخيل مؤسسة لديها 500 موظف، وعدد من العاملين عن بعد، ومجموعة من مسؤولي الأنظمة. استخدام موظف في الإدارة المالية لجهاز جديد لا يعني وجود تهديد. لكن مستوى الاهتمام يرتفع إذا تزامن ذلك مع محاولات دخول فاشلة متكررة، ثم نجاح عملية المصادقة، ثم نشاط خارج النمط المعتاد للمستخدم أو تغيير غير متوقع في مستوى الصلاحيات.
لا يثبت أي حدث منفرد وجود اختراق بالضرورة. القوة الحقيقية تأتي من ربط الأحداث وفهم تسلسلها.
ما إشارات الهوية التي تستحق المراقبة؟
يجب تحديد إشارات المراقبة وفق طبيعة البيئة التقنية وأهمية الحسابات والأنظمة، وليس بناءً على محاولة إطلاق تنبيه لكل نشاط ممكن.
من الإشارات المفيدة:
- أنماط مصادقة غير معتادة
- عدة محاولات دخول فاشلة يعقبها دخول ناجح
- تغييرات غير متوقعة في المجموعات الإدارية
- عمليات مشبوهة مرتبطة بإعادة تعيين كلمات المرور
- تصعيد غير متوقع للصلاحيات
- عودة نشاط لحسابات عادة ما تكون غير مستخدمة
- سلوك وصول يختلف بصورة واضحة عن النمط المعتاد للمستخدم
- إجراءات إدارية صادرة من جهاز أو سياق غير معتاد
- سلسلة أحداث قد تمثل مراحل مترابطة لهجوم واحد
يدعم Log360 الكشف باستخدام قواعد الارتباط ونماذج السلوك والسياق المستند إلى معلومات التهديدات وتحليلات سلوك المستخدم والكيان. كما توفر ManageEngine إمكانات لتصفية بعض عمليات الكشف المرتبطة بـ Active Directory وMicrosoft 365 على مستوى المستخدمين والمجموعات والوحدات التنظيمية.
توصية من Tech Wave: ابدأ بالحسابات والأحداث التي يمكن أن يكون لها أثر حقيقي على الأنظمة المهمة. مراقبة مجموعة محددة من المسؤولين والحسابات الحساسة بقواعد مضبوطة قد تكون أكثر فائدة من تشغيل عدد كبير من التنبيهات دون تحديد الأولويات.
سير عمل عملي للتحقيق في تهديدات الهوية
يساعد وجود مسار تحقيق ثابت فريق الأمن على الانتقال من التنبيه إلى قرار مبني على الأدلة.
- جمع البيانات: استقبال السجلات المطلوبة من أنظمة الهوية والأجهزة والخوادم ومصادر الشبكة والخدمات السحابية المدعومة.
- الاكتشاف: استخدام قواعد الارتباط وتحليل السلوك ووسائل الكشف المناسبة للتعرف على النشاط المشبوه.
- تحديد الأولوية: تقييم أهمية الحساب والنظام والجهاز المتأثر.
- التحقق: التأكد مما إذا كان الحدث ناتجاً عن تغيير معتمد أو نشاط إداري مشروع.
- الربط: مراجعة عمليات الدخول والتغييرات وعناوين IP والأجهزة والأحداث التي حدثت في الفترة نفسها.
- التحقيق: بناء تسلسل زمني واضح لما حدث قبل التنبيه وبعده.
- الاستجابة: تصعيد الحادث أو اتخاذ إجراءات الاحتواء وفق عملية الاستجابة للحوادث في المؤسسة.
- ضبط الكشف: تعديل القواعد أو الاستثناءات أو الحدود عندما تكشف التحقيقات عن ضوضاء غير ضرورية.
- المراجعة: استخدام نتائج الحادث لتحديد مصادر البيانات الناقصة أو نقاط الضعف في سياسات المراقبة.
هل جمع المزيد من السجلات يعني أماناً أفضل؟
لا. زيادة حجم البيانات لا تعني تلقائياً تحسناً في القدرة على اكتشاف التهديدات.
إذا كانت مصادر الهوية المهمة غير متصلة، أو كانت التوقيتات غير متناسقة، أو كانت قواعد الكشف تنتج عدداً كبيراً من الإنذارات غير المهمة، فإن زيادة البيانات قد تجعل التحقيق أكثر تعقيداً.
الأفضل هو تحديد حالات الاستخدام الأمنية أولاً. فإذا كانت الأولوية هي اكتشاف نشاط إداري مشبوه، يجب التأكد من جودة سجلات المصادقة وأحداث Active Directory والأنظمة الحساسة قبل توسيع نطاق التجميع.
| نهج المراقبة | الفائدة المحتملة | ما يجب الحذر منه |
|---|---|---|
| ربط جميع المصادر من البداية | رؤية واسعة محتملة | ضوضاء مرتفعة وأولويات غير واضحة |
| البدء بمصادر الهوية والأنظمة المهمة | كشف أكثر تركيزاً وأسهل في التحقق | قد ينقص بعض السياق في المرحلة الأولى |
| تشغيل جميع قواعد الكشف | تغطية أولية واسعة | إرهاق الفريق بكثرة التنبيهات |
| ضبط القواعد وفق المخاطر الفعلية | تنبيهات أكثر ارتباطاً بالبيئة | الإفراط في الاستثناءات قد يخفي إشارات مهمة |
كيف يضيف تحليل السلوك سياقاً للتحقيق؟
تكون القواعد الثابتة مفيدة عندما يمثل شرط أو تسلسل معين نشاطاً يحتاج دائماً إلى الاهتمام. أما تحليل السلوك فيعالج جانباً مختلفاً، وهو التعرف على النشاط الذي يبتعد عن النمط المتوقع للمستخدم أو الكيان.
قد يكون من الطبيعي أن يصل مسؤول أنظمة إلى عدة خوادم خلال يوم العمل. لكن النشاط يستحق اهتماماً أكبر إذا بدأ الحساب فجأة في الدخول في وقت غير معتاد، والوصول إلى أنظمة لا يستخدمها عادة، ثم إجراء تغييرات مرتبطة بالصلاحيات.
تساعد تحليلات سلوك المستخدم والكيان في Log360 على إبراز هذه الانحرافات للتحقيق. لكن السلوك غير المعتاد لا يمثل دليلاً نهائياً على الاختراق. يجب على المحلل التحقق منه بالاعتماد على بقية الأحداث وسياق الأعمال.
لماذا يعتبر ربط الأحداث مهماً في تحقيقات الهوية؟
ترتفع قيمة حدث الهوية عندما يستطيع المحلل ربطه بما حدث في أجزاء أخرى من البيئة.
على سبيل المثال، تم تعديل عضوية مجموعة إدارية في الساعة 10:05، ثم استخدم الحساب المتأثر للدخول إلى خادم حساس في الساعة 10:09، وبعد عدة دقائق ظهر حدث أمني آخر مرتبط بالجهاز نفسه. دراسة كل سجل بصورة منفصلة تجعل التحقيق أبطأ، بينما يسمح ربط الأحداث بتقييم ما إذا كانت هذه الأنشطة تمثل تسلسلاً واحداً ذا معنى.
يوفر Log360 إمكانات لربط الأحداث والكشف عن التهديدات ودعم التحقيق، مما يساعد الفرق على الانتقال من التنبيه إلى السجلات والمستخدمين والأجهزة والسياق المرتبط به.
متى يصبح ADAudit Plus مهماً بجانب Log360؟
يصبح ManageEngine ADAudit Plus مناسباً بصورة خاصة عندما تحتاج المؤسسة إلى تدقيق أكثر تفصيلاً لتغييرات Active Directory وعمليات تسجيل الدخول في Windows ونشاط خوادم الملفات والأحداث المرتبطة بالهوية.
أما Log360 فيعالج متطلبات أوسع تتعلق بـ SIEM والتحليلات الأمنية وربط الأحداث من أجزاء متعددة من البيئة التقنية.
هذا الفرق مهم عند اختيار الحل. إذا كان الهدف الرئيسي هو مراقبة تغييرات Active Directory بالتفصيل، فقد يكون ADAudit Plus نقطة بداية مناسبة. أما إذا كان فريق الأمن يحتاج إلى ربط نشاط الهوية بالأحداث الصادرة من الخوادم والأجهزة والشبكات والخدمات السحابية والمصادر الأمنية الأخرى، فإن الحاجة تصبح أقرب إلى نطاق Log360.
وعندما تشمل المتطلبات إدارة دورة حياة المستخدمين والتفويض والتدقيق وإدارة Active Directory على نطاق أوسع، يمكن أيضاً تقييم ManageEngine AD360 وفق احتياجات المؤسسة.
أخطاء شائعة عند بناء نظام لاكتشاف تهديدات الهوية
إطلاق تنبيه لكل تغيير إداري
ليس كل تغيير إداري تهديداً. يجب التركيز على حساسية الإجراء وسياقه وأهمية الحساب والنظام المتأثر.
تجاهل حسابات الخدمات
لا تقتصر الهوية على حسابات الموظفين. بعض حسابات الخدمات والكيانات غير البشرية تمتلك صلاحيات مهمة، ويجب أن تكون ملكيتها وسلوكها المتوقع معروفين.
إبقاء حسابات الاختبار ضمن قواعد التنبيه المهمة
قد تنتج بيئات الاختبار ضوضاء كبيرة. يمكن استخدام التصفية وضبط القواعد بعناية لاستبعاد النشاط المعروف منخفض القيمة دون إخفاء نشاط يستحق المتابعة.
جمع السجلات دون التحقق من جودتها
إضافة مصدر إلى النظام لا تعني أن البيانات الواردة منه مناسبة للتحقيق. يجب التحقق من استمرارية وصول الأحداث واكتمال الحقول الأساسية ودقة التوقيت.
إنشاء تنبيهات بلا مالك واضح
كل تنبيه مهم يحتاج إلى جهة تعرف مسؤوليتها في التحقق والتصعيد. التنبيه الذي لا يملك مسار استجابة واضحاً تكون قيمته التشغيلية محدودة.
الاعتماد على الذكاء الاصطناعي دون مراجعة المحلل
يوفر Log360 إمكانات مدعومة بالذكاء الاصطناعي للمساعدة في التحقيق وتحليل الأحداث، لكن هذه الإمكانات يجب أن تدعم قرار المحلل ولا تستبدل التحقق من سياق الأعمال والأدلة الأمنية.
كيف يمكن تقليل ضوضاء تنبيهات الهوية؟
الهدف ليس تقليل عدد التنبيهات بأي طريقة، بل تحسين نسبة التنبيهات التي تستحق التحقيق فعلياً.
يمكن لفريق الأمن تصنيف الحسابات ذات الصلاحيات المرتفعة، ومراجعة الأنشطة الاختبارية المعروفة، وضبط الحدود والقواعد، وإعطاء أولوية للحسابات الحساسة والوحدات التنظيمية المهمة، وتحليل التنبيهات التي تتكرر دون أن ينتج عنها حادث حقيقي.
توصي Tech Wave بمراجعة جودة التنبيهات بعد مرحلة التشغيل الأولى بدلاً من اعتبار الإعداد الأول نهائياً. يجب معرفة القواعد التي تقود إلى تحقيقات مفيدة، والقواعد التي تحتاج إلى مزيد من السياق، ومصادر السجلات التي تحتاج إلى تحسين.
ما الذي يجب تحديده قبل تنفيذ Log360؟
قبل توسيع نشر منصة SIEM، يجب تحديد الأسئلة الأمنية التي يفترض أن تجيب عنها المنصة.
- ما الحسابات والأنظمة الأكثر حساسية؟
- ما أنواع السلوك أو الهجمات التي تمثل أولوية؟
- ما مصادر السجلات المطلوبة لإثبات هذه الحالات أو نفيها؟
- من يملك كل نوع من التنبيهات؟
- ما الأحداث التي يجب تصعيدها فوراً؟
- ما سياسة الاحتفاظ بالبيانات الأمنية؟
- ما لوحات المعلومات والتقارير التي يحتاج إليها فريق الأمن؟
- كيف ستتم مراجعة قواعد الكشف وتحسينها مستقبلاً؟
يمكن أن يبدأ التنفيذ العملي بـ Active Directory وبعض أنظمة Windows المهمة ومجموعة محددة من الأجهزة ومصادر الأمن الرئيسية. وبعد التأكد من جودة البيانات ودقة الارتباط وسير التحقيق، يتم توسيع التغطية وفق أولويات المخاطر.
دراسة حالة تقنية ذات صلة من Tech Wave
يمتد عمل Tech Wave إلى دعم شركات تعمل في سوق الحلول التقنية، وليس إلى تنفيذ منتج منفرد فقط. توضح دراسة حالة IT Pillars جانباً من عمل Tech Wave مع IT Pillars، وهي شركة تعمل في مجال حلول تقنية المعلومات للمؤسسات.
توفر هذه الدراسة سياقاً مفيداً للمؤسسات التي تريد التعرف على خبرة Tech Wave في العمل مع شركات تقنية، بينما يجب تصميم أي مشروع Log360 بصورة مستقلة وفق بنية الأمن السيبراني ومصادر السجلات وحالات الكشف وآلية الاستجابة للحوادث لدى كل مؤسسة. ويمكن أيضاً استعراض دراسات الحالة لدى Tech Wave.
كيف تدعم Tech Wave تنفيذ Log360؟
يمكن لـ Tech Wave دعم المؤسسات في تحديد حالات الاستخدام الأمنية، وتقييم مصادر السجلات، والاستشارة التقنية، وتنفيذ Log360، وإعداد جمع البيانات، وضبط قواعد الارتباط، وتصميم عمليات الكشف المرتبطة بالهوية، وبناء لوحات المتابعة، وتوجيه التنبيهات، وتصميم سير التحقيقات، وإعداد التقارير، وتدريب الفرق، وتقديم الدعم التقني.
يجب أن يبدأ المشروع بالحوادث والأسئلة التي يحتاج فريق الأمن إلى اكتشافها والتحقيق فيها. بعد ذلك يتم تحديد مصادر البيانات والقواعد ولوحات المتابعة المناسبة بدلاً من جمع كميات كبيرة من السجلات دون غرض تشغيلي واضح.
ولفهم موقع Log360 داخل منظومة ManageEngine بصورة أوسع، يمكن مراجعة دليل Tech Wave إلى ManageEngine وحلول إدارة تقنية المعلومات.
الأسئلة الشائعة
هل يستطيع Log360 اكتشاف الحسابات المخترقة؟
يمكن لـ Log360 اكتشاف أنشطة حسابات مشبوهة باستخدام ربط الأحداث وتحليل السلوك ونماذج الانحراف وقواعد الكشف. التنبيه يشير إلى نشاط يستحق التحقيق ولا يمثل بمفرده إثباتاً نهائياً على اختراق الحساب.
ما أحداث الهوية التي يجب مراقبتها في SIEM؟
تشمل الأحداث المهمة عمليات المصادقة غير المعتادة، وتغييرات الصلاحيات، وتعديلات المجموعات الإدارية، وإعادة تعيين كلمات المرور المشبوهة، والسلوك الذي يختلف عن النمط المعتاد للمستخدم أو الكيان.
ما الفرق بين Log360 وADAudit Plus؟
يوفر Log360 نطاقاً أوسع لـ SIEM والتحليلات الأمنية والتحقيق عبر مصادر متعددة، بينما يتخصص ADAudit Plus بصورة أكبر في تدقيق Active Directory وWindows والأنشطة المرتبطة بها.
هل يستخدم Log360 تحليل سلوك المستخدمين؟
نعم. يتضمن Log360 تحليلات لسلوك المستخدم والكيان تساعد على اكتشاف الانحرافات وتقديم سياق إضافي للتحقيقات الأمنية.
هل يجب التعامل مع جميع التنبيهات الأمنية بالأولوية نفسها؟
لا. تعتمد الأولوية على حساسية الحساب والنظام ومستوى الصلاحيات والأدلة المرتبطة بالحدث وتأثيره المحتمل على الأعمال.
هل يمكن تقليل الإنذارات الكاذبة في Log360؟
يمكن ضبط قواعد الكشف والتصفية والحدود ونماذج السلوك وفق بيئة المؤسسة. يجب مراجعة هذا الضبط دورياً لتقليل الضوضاء دون فقدان الإشارات الأمنية المهمة.
حوّل أحداث الهوية إلى سياق أمني قابل للتحقيق
أمن الهوية لا يعتمد على الاحتفاظ بسجلات المصادقة فقط. القيمة تأتي من ربط هوية المستخدم بالنظام والجهاز والإجراء والتوقيت حتى يستطيع المحلل فهم ما إذا كان النشاط عادياً أم يحتاج إلى تحقيق أعمق.
تواصل مع Tech Wave لمناقشة كيفية استخدام Log360 في اكتشاف تهديدات الهوية، وربط الأحداث، وتحليل السلوك، وضبط التنبيهات، وبناء سير تحقيق أمني يناسب بيئتك التقنية.