تمنح الحسابات ذات الصلاحيات المرتفعة مسؤولي تقنية المعلومات القدرة على تعديل الإعدادات وإدارة الخوادم وتغيير تكوينات الأنظمة والوصول إلى موارد حساسة. هذه الصلاحيات ضرورية لتشغيل البنية التقنية، لكنها في الوقت نفسه تجعل إساءة استخدام الحساب أو سرقة بيانات اعتماده أكثر خطورة من اختراق حساب مستخدم عادي.
وتزداد صعوبة إدارة هذه الصلاحيات عندما تحتاج فرق البنية التحتية ومسؤولو الأنظمة وحسابات الخدمات والموردون الخارجيون إلى مستويات مختلفة من الوصول. هنا تحتاج المؤسسة إلى إجابات واضحة: ما الحسابات ذات الامتيازات الموجودة؟ من يملكها؟ من يحق له استخدامها؟ ما مدة الوصول المناسبة؟ وكيف يمكن معرفة ما حدث أثناء الجلسة الإدارية؟
ما الذي يجب أن تتحكم فيه إدارة الوصول ذي الامتيازات؟
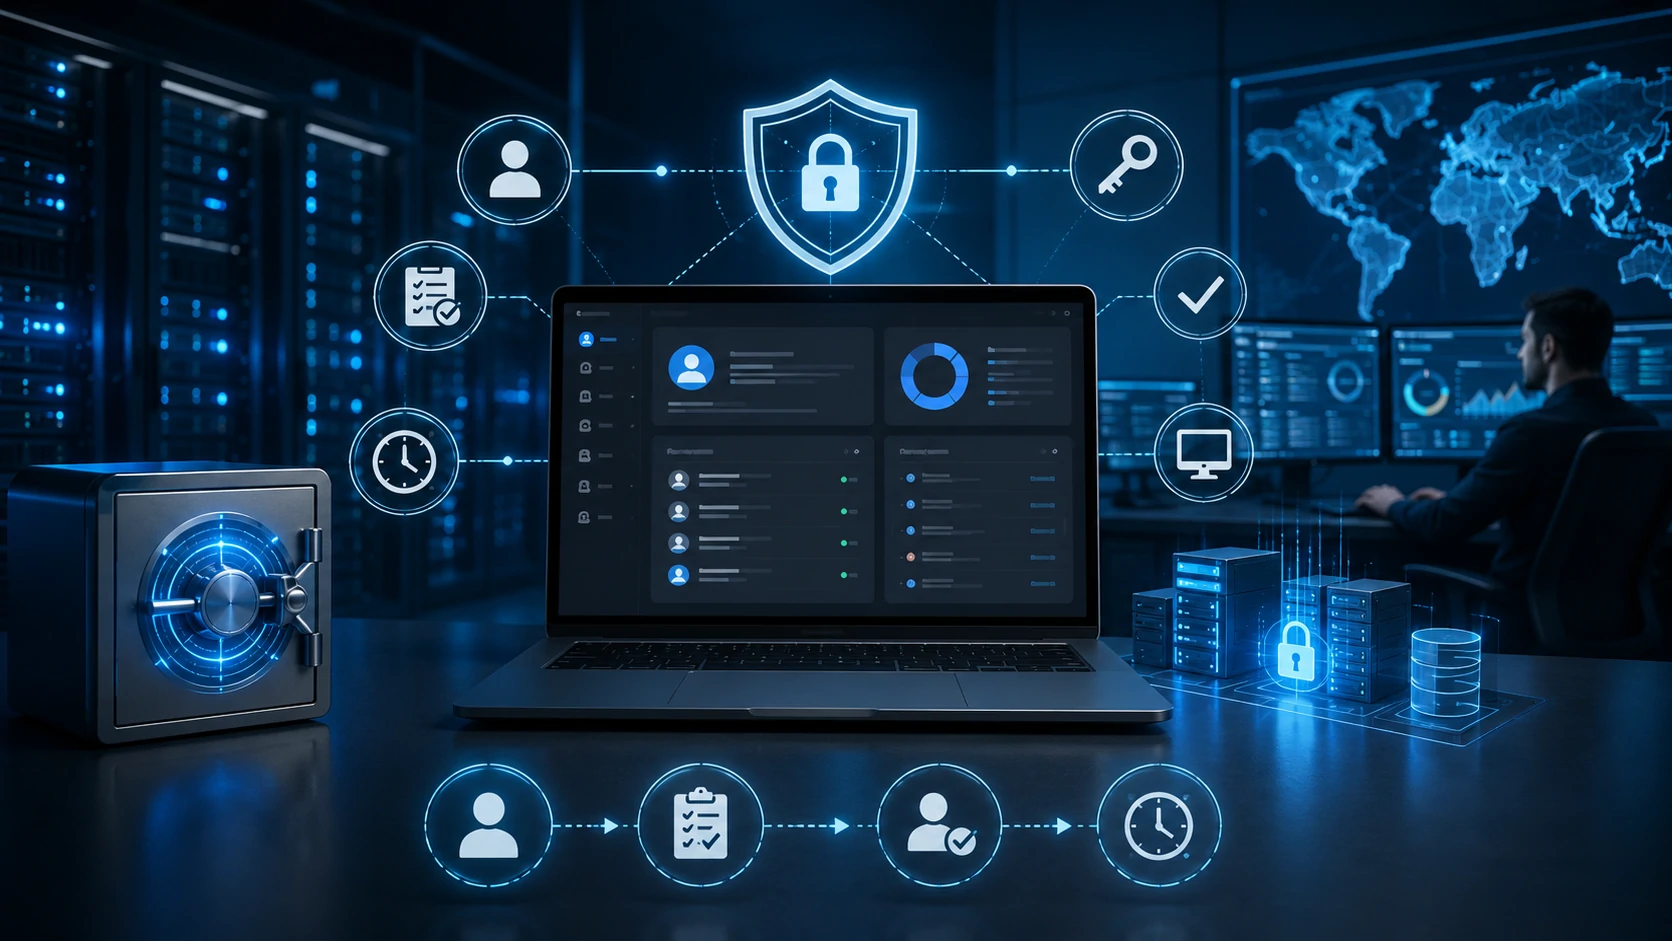
يجب أن تغطي إدارة الوصول ذي الامتيازات دورة الوصول كاملة، بداية من اكتشاف الحسابات والموارد الحساسة، مروراً بحماية بيانات الاعتماد والموافقات ومنح الصلاحيات، وصولاً إلى مراقبة الجلسات وتدوير كلمات المرور ومراجعة الأنشطة والاستثناءات.
ولهذا فإن وضع كلمات مرور المسؤولين داخل خزنة مركزية لا يكفي بمفرده لبناء برنامج ناضج لإدارة الوصول المميز.
يوفر ManageEngine PAM360 إمكانات تشمل اكتشاف الحسابات ذات الامتيازات، وحفظ بيانات الاعتماد مركزياً، وتدوير كلمات المرور، والتحكم في الوصول، ومنح الامتيازات عند الحاجة، والوصول الإداري عن بعد، ومراقبة الجلسات وتسجيلها، وسجلات التدقيق والتقارير.
القيمة الحقيقية لهذه الإمكانات تظهر عندما يتم إعدادها وفق قواعد واضحة للملكية والموافقات ومستوى حساسية الأنظمة، وليس بمجرد تشغيل أكبر عدد ممكن من الميزات.
لماذا تمثل الصلاحيات الدائمة مخاطرة؟
الصلاحية الدائمة تعني أن الحساب يحتفظ بامتيازات مرتفعة حتى في الأوقات التي لا يحتاج فيها المستخدم إلى هذه الامتيازات لأداء مهمة فعلية. وكلما طالت مدة توفر الصلاحية زادت مساحة التعرض في حالة إساءة استخدام الحساب أو اختراق بيانات اعتماده.
فقد يحتاج مسؤول قاعدة بيانات إلى صلاحيات إضافية أثناء نافذة صيانة محددة، لكنه لا يحتاج بالضرورة إلى الاحتفاظ بالمستوى نفسه طوال الأسبوع. وقد يحتاج مهندس تابع لمورد خارجي إلى الوصول إلى خادم لمدة ساعتين لحل مشكلة فنية، وليس إلى حساب إداري دائم.
يدعم PAM360 آليات لمنح الامتياز عند الحاجة ولفترة محددة، ثم سحب الامتيازات بعد انتهاء المدة المقررة. هذا يسمح للمؤسسة بربط مستوى الوصول بالمهمة الفعلية بدلاً من الاعتماد على الصلاحيات المرتفعة الدائمة.
ابدأ باكتشاف الحسابات ذات الامتيازات
لا يمكن للمؤسسة إدارة ما لا تعرف بوجوده. لذلك يجب أن يسبق الاكتشاف وضع سياسات واسعة لتدوير كلمات المرور أو مراقبة الجلسات أو أتمتة الموافقات.
ينبغي أن يشمل الجرد العملي عناصر مثل:
- الحسابات الإدارية المرتبطة بالخوادم والأنظمة المهمة
- حسابات Domain Administrator والحسابات المحلية ذات الصلاحيات المرتفعة
- حسابات الخدمات والحسابات التي تعتمد عليها التطبيقات والعمليات المجدولة
- الحسابات المستخدمة لإدارة أجهزة الشبكة والبنية التحتية
- بيانات الاعتماد التي يستخدمها الموردون وفرق الدعم الخارجية
- مالك كل حساب والنظام أو الخدمة التي يعتمد عليها
يدعم PAM360 اكتشاف الموارد والحسابات ذات الامتيازات ضمن أنواع الموارد المدعومة، مع إمكانية إجراء الاكتشاف عند الطلب أو وفق جداول محددة.
توصية من Tech Wave: لا ينبغي اعتبار كل حساب يتم اكتشافه مرشحاً فورياً للإضافة إلى بيئة PAM. راجع ملكية الحساب واستخدامه واعتماد التطبيقات عليه أولاً، وحدد ما إذا كان ما زال مطلوباً أو مكرراً أو قديماً. هذه الخطوة تمنع نقل الفوضى الموجودة في البيئة الحالية إلى منصة إدارة الامتيازات.
سير عمل عملي لإدارة الوصول المميز
يمكن بناء دورة واضحة لإدارة الوصول باستخدام المراحل التالية:
- الاكتشاف: تحديد الأنظمة والموارد والحسابات ذات الامتيازات ضمن نطاق المشروع.
- التصنيف: تحديد أهمية كل نظام ومالك الحساب وحساسية الصلاحيات.
- الإضافة: إدخال بيانات الاعتماد المعتمدة إلى الخزنة المركزية وتطبيق سياسات الإدارة المناسبة.
- طلب الوصول: إلزام المستخدم بطلب الوصول عندما تتطلب السياسة ذلك.
- الموافقة: تمرير الطلب إلى الجهة المسؤولة وفق حساسية النظام والغرض من الوصول.
- منح الصلاحية: توفير المستوى المطلوب من الوصول، مع استخدام الصلاحيات المحددة زمنياً أو عند الحاجة عندما يناسب السيناريو.
- المراقبة: مراقبة أو تسجيل الجلسات الحساسة وفق سياسة المؤسسة.
- تدوير بيانات الاعتماد: تغيير كلمات المرور وفق السياسة وبعد فهم الاعتماديات التقنية.
- المراجعة: تحليل الاستخدام والاستثناءات والأنشطة غير المعتادة وفعالية السياسات بصورة دورية.
هذا الأسلوب يربط التقنية بقرار واضح في كل مرحلة: من يحتاج إلى الوصول؟ ولماذا؟ وإلى أي نظام؟ وما الدليل الذي يجب الاحتفاظ به بعد انتهاء المهمة؟
هل يجب أن يحتاج كل وصول مميز إلى موافقة؟
لا. تطبيق مسار الموافقة نفسه على كل مهمة إدارية قد يؤدي إلى تأخير العمليات دون إضافة قيمة أمنية تناسب حجم المخاطر.
الأفضل هو ربط مستوى الحوكمة بحساسية النظام ونوع المهمة. الوصول الروتيني إلى بيئة إدارية محددة قد يحتاج إلى سياسة أبسط، بينما الوصول إلى أنظمة الإنتاج أو قواعد البيانات الحساسة أو الصلاحيات الأعلى داخل Active Directory قد يحتاج إلى موافقة أقوى ومراقبة إضافية.
| السيناريو | التحكم المقترح | سبب الاختيار |
|---|---|---|
| إدارة روتينية لنظام محدد | وصول قائم على الدور والسياسة | المهمة متكررة والملكية محددة مسبقاً |
| صيانة مؤقتة بواسطة مورد خارجي | موافقة ووصول محدد زمنياً ومراقبة للجلسة | المستخدم خارجي والوصول مطلوب لفترة محدودة |
| الحصول على صلاحيات إدارية حساسة | امتياز عند الحاجة مع موافقة وفق مستوى المخاطر | لا توجد ضرورة للاحتفاظ بالصلاحية بصورة دائمة |
| إدارة بنية إنتاج حرجة | موافقة أكثر صرامة وتسجيل للجلسة عند الحاجة | الأثر الأمني والتشغيلي المحتمل أعلى |
لماذا لا تكفي خزنة كلمات المرور وحدها؟
تساعد خزنة بيانات الاعتماد على معالجة مشكلة مهمة من خلال حفظ كلمات المرور الحساسة مركزياً والتحكم في الأشخاص المسموح لهم باستخدامها. لكن إدارة الوصول المميز يجب أن تنظر أيضاً إلى ما يحدث قبل الجلسة الإدارية وأثناءها وبعد انتهائها.
على سبيل المثال، السماح للمسؤول بالحصول على كلمة المرور مباشرة قد يؤدي إلى كشف بيانات اعتماد لا يحتاج إلى معرفتها فعلياً. وفي سيناريوهات الوصول عن بعد المدعومة، يستطيع PAM360 تشغيل جلسات إدارية باستخدام بيانات الاعتماد المحفوظة في الخزنة دون الحاجة إلى تسليم كلمة المرور الأساسية للمستخدم.
كما تساعد مراقبة الجلسات وتسجيلها في إضافة مستوى من المساءلة. ولا يعني ذلك ضرورة تسجيل كل جلسة داخل كل نظام. يجب تحديد التسجيل وفق حساسية المورد ومتطلبات التحقيق وسياسة الحوكمة داخل المؤسسة.
كيف يجب تخطيط تدوير كلمات المرور؟
تدوير كلمات المرور آلياً يكون مفيداً عندما تعرف المؤسسة الأنظمة والعمليات التي تعتمد على بيانات الاعتماد التي سيتم تغييرها.
قد يكون تغيير كلمة مرور حساب إداري بشري إجراءً مباشراً نسبياً. أما حساب الخدمة فقد يكون مرتبطاً بتطبيق أو خدمة أو مهمة مجدولة أو عملية تقنية أخرى. تغيير كلمة المرور دون فهم هذه الاعتماديات قد يؤدي إلى تعطل عملية مشروعة.
لذلك يجب تحديد الأنظمة التابعة للحساب، واختبار عملية التغيير، ووضع آلية واضحة للاستثناءات قبل تطبيق جداول تدوير واسعة.
من منظور التنفيذ، توصي Tech Wave بالبدء بمجموعة محدودة من الحسابات لاختبار سياسة تدوير كلمات المرور قبل توسيعها. من المفيد أن تشمل التجربة حسابات إدارية عادية وبعض حسابات الخدمات الممثلة للبيئة الفعلية حتى تظهر الاعتماديات التقنية قبل التطبيق على نطاق أكبر.
أخطاء شائعة عند تنفيذ إدارة الوصول المميز
بدء المشروع بالأداة قبل معرفة الحسابات
إنشاء الخزنة والسياسات قبل تحديد الحسابات الحساسة ومالكيها والأنظمة المهمة يؤدي عادة إلى قواعد غير متناسقة واستثناءات يصعب إدارتها.
تطبيق السياسة نفسها على كل الأنظمة
خادم الاختبار ونظام الإنتاج الحرج لا يحتاجان بالضرورة إلى مستوى الموافقات أو المراقبة أو تسجيل الجلسات نفسه. يجب أن يعكس التحكم حجم الأثر المحتمل.
تدوير حسابات الخدمات دون اختبار الاعتماديات
قد تكون بيانات اعتماد الخدمة مستخدمة داخل تطبيق أو مهمة آلية. يجب اختبار التغيير قبل تطبيق جدول تدوير واسع.
تسجيل الجلسات دون تحديد مسؤولية المراجعة
الاحتفاظ بكمية كبيرة من التسجيلات لا يقدم قيمة كافية إذا لم تكن هناك جهة مسؤولة عن مراجعة الأنشطة المشبوهة والتحقيق في التنبيهات.
منح الموردين وصولاً إدارياً دائماً
احتياجات الدعم الخارجي تكون في كثير من الحالات مؤقتة. لذلك قد يكون الوصول المحدد زمنياً مع الموافقة أكثر ملاءمة من إبقاء حساب إداري فعالاً باستمرار.
إنشاء عدد مفرط من التنبيهات
يجب أن تركز التنبيهات على الأحداث التي تستحق التحقيق فعلياً. زيادة التنبيهات منخفضة القيمة قد تجعل اكتشاف النشاط المهم أكثر صعوبة.
متى تستخدم PAM360 أو Password Manager Pro أو Access Manager Plus؟
اختيار الحل يجب أن يعتمد على نطاق المشكلة وليس على عدد الميزات المتاحة.
| الاحتياج الرئيسي | حل ManageEngine المناسب | متى يصبح مناسباً؟ |
|---|---|---|
| حوكمة شاملة للوصول ذي الامتيازات | PAM360 | عندما تحتاج المؤسسة إلى إدارة بيانات الاعتماد وسياسات الوصول والامتيازات والجلسات والمراقبة ضمن برنامج PAM أوسع |
| إدارة مركزية لبيانات الاعتماد ذات الامتيازات | Password Manager Pro | عندما يكون التركيز الأساسي على حفظ كلمات المرور والتحكم في مشاركتها وتدويرها وإدارة الوصول إليها |
| تأمين الوصول الإداري عن بعد | Access Manager Plus | عندما تكون الأولوية للتحكم في الجلسات الإدارية عن بعد ومراقبتها وتسجيلها |
تعالج هذه الحلول جوانب مترابطة من الوصول ذي الامتيازات، لكنها ليست بدائل متطابقة. لذلك يجب أن تحدد المؤسسة ما إذا كان احتياجها الأساسي هو إدارة بيانات الاعتماد، أو التحكم في الوصول عن بعد، أو بناء برنامج أوسع لإدارة الامتيازات.
ولفهم موقع PAM360 ضمن منظومة الحلول الأوسع، يمكن مراجعة الدليل الكامل إلى ManageEngine وحلول إدارة تقنية المعلومات من Tech Wave.
ما الذي يجب تحديده قبل تنفيذ PAM360؟
قبل الانتقال إلى بيئة الإنتاج، يجب توثيق الأنظمة والحسابات الداخلة في نطاق المشروع، وملكية الحسابات، وأدوار الوصول، ومتطلبات الموافقة، وسياسات تدوير بيانات الاعتماد، وقواعد وصول الموردين، ومتطلبات مراقبة الجلسات، والفرق المسؤولة عن مراجعة التنبيهات وسجلات التدقيق.
يمكن أن يبدأ المشروع التجريبي بمجموعة محددة من مسؤولي البنية التحتية وعدد محدود من خوادم Windows أو Linux. يتم اختبار إضافة الحسابات والموافقات وتدوير بيانات الاعتماد وبدء الجلسات والتقارير قبل إضافة قواعد البيانات الإنتاجية أو أجهزة الشبكات أو حسابات الخدمات أو الموردين.
هذا التدرج يجعل معالجة مشكلات السياسات والإعداد أسهل قبل أن تتوسع منظومة إدارة الوصول المميز داخل المؤسسة.
كيف تدعم Tech Wave تنفيذ PAM360؟
يمكن لـ Tech Wave دعم المؤسسات في تخطيط اكتشاف الحسابات ذات الامتيازات، وتحليل المتطلبات، والاستشارة التقنية، وتنفيذ PAM360، وتصميم هيكل الخزنة، وإعداد سياسات الوصول، وتصميم مسارات الموافقات، وتخطيط تدوير بيانات الاعتماد، ووضع سياسات مراقبة الجلسات، والاختبار التجريبي، وتدريب المسؤولين، وإعداد التقارير، وتقديم الدعم التقني.
يجب أن يعكس التنفيذ الطريقة التي يصل بها المسؤولون والموردون فعلياً إلى الأنظمة الحساسة. الهدف ليس إضافة عوائق أمام فرق تقنية المعلومات، بل جعل الملكية والموافقة والمساءلة والاستثناءات واضحة مع الحفاظ على الوصول اللازم لأداء المهام.
الأسئلة الشائعة
ما المقصود بإدارة الوصول ذي الامتيازات؟
هي عملية اكتشاف الحسابات ذات الصلاحيات المرتفعة وحمايتها والتحكم في استخدامها ومراقبة الجلسات وتدقيق الأنشطة المرتبطة بالوصول إلى الأنظمة والبنية التحتية الحساسة.
ما الذي يديره PAM360؟
يوفر PAM360 إمكانات لإدارة بيانات الاعتماد ذات الامتيازات وسياسات الوصول وتدوير كلمات المرور ومنح الصلاحيات عند الحاجة والوصول الإداري عن بعد ومراقبة الجلسات وتسجيلها والتدقيق ضمن البيئات المدعومة.
هل يدعم PAM360 الوصول ذي الامتيازات عند الحاجة؟
نعم. يدعم PAM360 منح امتيازات إضافية عند الحاجة ولمدة محددة ثم سحب هذه الصلاحيات بعد انتهاء الفترة المسموح بها.
هل يمكن استخدام PAM360 دون كشف كلمة المرور للمسؤول؟
في سيناريوهات الوصول عن بعد المدعومة، يمكن تشغيل الجلسة باستخدام بيانات الاعتماد المخزنة داخل PAM360 دون الحاجة إلى تسليم كلمة المرور الأساسية للمستخدم.
هل يجب تسجيل كل جلسة إدارية؟
ليس بالضرورة. يجب تحديد متطلبات تسجيل الجلسات وفق حساسية النظام ومتطلبات التحقيق والسياسات الداخلية ومتطلبات الحوكمة ذات الصلة.
ما الفرق بين PAM360 وPassword Manager Pro؟
يركز Password Manager Pro بصورة أساسية على إدارة وحماية بيانات الاعتماد ذات الامتيازات، بينما يغطي PAM360 نطاقاً أوسع يشمل حوكمة الوصول والامتيازات والوصول الإداري عن بعد والإشراف على الجلسات.
من أين تبدأ المؤسسة عند تنفيذ PAM360؟
ابدأ باكتشاف الأنظمة والحسابات ذات الامتيازات، وتحديد الملكية ومستويات الحساسية، ثم وضع سياسات الوصول واختيار مجموعة تجريبية محدودة قبل توسيع الأتمتة والضوابط إلى بقية البيئة.
ابنِ الوصول المميز حول الحوكمة وليس الصلاحيات الدائمة
برنامج إدارة الوصول المميز الجيد ليس البرنامج الذي يفرض أكبر عدد من القيود. البرنامج الأقوى هو الذي يمنح مسؤولي الأنظمة الوصول المطلوب لأداء العمل المشروع مع تقليل الصلاحيات الدائمة، وحماية بيانات الاعتماد، والمحافظة على مستوى واضح من المساءلة.
تواصل مع Tech Wave لمناقشة كيفية استخدام PAM360 في اكتشاف الحسابات ذات الامتيازات، وإدارة بيانات الاعتماد، والوصول عند الحاجة، ومسارات الموافقات، وتدوير كلمات المرور، وحوكمة الجلسات الإدارية في بيئتك التقنية.